# Registros de auditoría
> [!WARNING]
> Esta función forma parte de los planes Team & Enterprise.
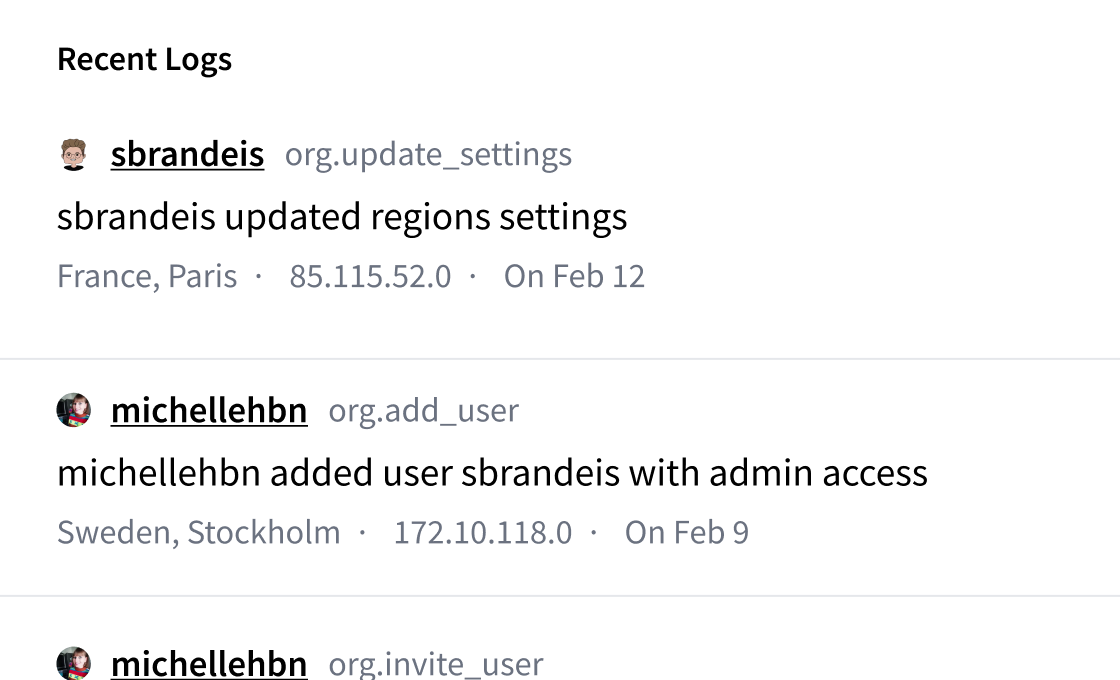
Los registros de auditoría permiten a los administradores de la organización revisar fácilmente las acciones realizadas por los miembros, que incluyen la membresía de la organización, la configuración de los repositorios y los cambios de facturación.
 ## Acceso a los registros de auditoría
Los registros de auditoría son accesibles a través de la configuración de tu organización. Cada entrada de registro incluye:
- Quién realizó la acción
- Qué tipo de acción se tomó
- Una descripción del cambio
- Ubicación y dirección IP anonimizada
- Fecha y hora de la acción
También puede descargar el registro de auditoría completo como un archivo JSON para un análisis más detallado.
### Exportar mediante API
La exportación programática está disponible en:
```
GET https://huggingface.co/api/organizations/{org}/audit-log/export
```
Autentíquese con un token de acceso de usuario o un token de cuenta de servicio que tenga el permiso **Export the audit log** (`org.auditLog.write`) para la organización. La respuesta es un array JSON de entradas de registro, idéntico al archivo descargado desde la página de configuración. Al igual que la exportación manual, la llamada a la API se registra como `org.audit_log.export`.
El punto final también está documentado en la referencia de OpenAPI.
## Qué eventos se rastrean
Cada acción tiene un **nombre de evento** en el formato `scope.action` (por ejemplo, `repo.create`, `collection.delete`). Este es el campo `type` en cada entrada de registro y en el JSON exportado; úsalo al buscar o filtrar registros.
### Gestión y seguridad de la organización
> [!TIP]
> Los eventos de **cambios en la configuración** que se indican a continuación solo están disponibles para las acciones realizadas después del 16 de junio de 2026. Los eventos anteriores a esa fecha utilizan un tipo de evento único `org.update_settings`. Cualquier integración que filtre o analice el campo `type` del evento para las organizaciones creadas antes del 16 de junio de 2026 debe manejar ambos.
- **Cambios en la organización principal** — Creación, eliminación, restauración y cambio de nombre.
- **Eventos:** `org.create`, `org.delete`, `org.restore`, `org.rename`
- **Cambios en la configuración** — Las actualizaciones de la configuración de la organización se registran como eventos granulares `org.settings.*`, por lo que puedes identificar exactamente qué configuración cambió.
- Configuración general: perfil, regiones de almacenamiento, grupos de recursos y control de editores.
- **Eventos:** `org.settings.profile`, `org.settings.regions`, `org.settings.resource_groups`, `org.settings.publisher_gating`
- Proveedores de inferencia — Configuración del proveedor, adición/eliminación de claves API y ajustes de uso.
- **Eventos:** `org.settings.inference_providers`, `org.settings.inference_providers.keys.add`, `org.settings.inference_providers.keys.remove`, `org.settings.inference_providers.usage`
- SSO — Actualizaciones de la configuración de SSO, y activación o desactivación de SSO.
- **Eventos:** `org.settings.sso`, `org.settings.sso.enable`, `org.settings.sso.disable`
- Seguridad — Visibilidad predeterminada del repositorio, y activación o desactivación de la aplicación de 2FA, la incorporación automática y la privacidad de los miembros.
- **Eventos:** `org.settings.security.repo_visibility`, `org.settings.security.2fa.enable`, `org.settings.security.2fa.disable`, `org.settings.security.auto_join.enable`, `org.settings.security.auto_join.disable`, `org.settings.security.members_privacy.enable`, `org.settings.security.members_privacy.disable`
- Red — Actualizaciones de la configuración de red, y activación o desactivación de la restricción de acceso IP y la aplicación de la autenticación.
- **Eventos:** `org.settings.network`, `org.settings.network.ip_restriction.enable`, `org.settings.network.ip_restriction.disable`, `org.settings.network.auth_enforcement.enable`, `org.settings.network.auth_enforcement.disable`
- **Gestión de la seguridad**
- Rotación de tokens de API de organización.
- **Evento:** `org.rotate_token`
- Sistema de aprobación de tokens — Activación o desactivación de la política, solicitudes de autorización, aprobaciones, denegaciones y revocaciones.
- **Eventos:** `org.token_approval.enabled`, `org.token_approval.disabled`, `org.token_approval.authorization_request`, `org.token_approval.authorization_request.authorized`, `org.token_approval.authorization_request.revoked`, `org.token_approval.authorization_request.denied`
- SSO — Inicios de sesión y altas a través de SSO.
- **Eventos:** `org.sso_login`, `org.sso_join`
- **Ajustes de incorporación** — Acceso basado en dominio y configuración de incorporación automática.
- **Evento:** `org.update_join_settings`
### Membresía y control de acceso
- **Ciclo de vida de los miembros** — Adición y eliminación de miembros, cambios de rol y salida de miembros de la organización.
- **Eventos:** `org.add_user`, `org.remove_user`, `org.change_role`, `org.leave`
- **Tipo de cuenta** — Convertir a un miembro en [colaborador externo](./security-sso-user-management#external-collaborators), o volver a convertirlo en miembro.
- **Evento:** `org.change_account_type`
- **Invitaciones** — Envío de invitaciones, enlaces de invitación por correo electrónico y aceptación de invitaciones por parte de los usuarios.
- **Eventos:** `org.invite_user`, `org.invite.accept`, `org.invite.email`
- **Uniones automáticas** — Uniones mediante dominio de correo electrónico verificado o “solicitar acceso”.
- **Eventos:** `org.join.from_domain`, `org.join.automatic`
### Cuentas de servicio
- **Ciclo de vida de la cuenta de servicio**: creación y eliminación de cuentas de servicio.
- **Eventos:** `org.service_account.create`, `org.service_account.delete`
- **Tokens de cuenta de servicio**: creación, eliminación, rotación y actualización de tokens (nombre, permisos, exención de seguridad de red), además de la generación y revocación de las credenciales de S3 asociadas a un token.
- **Eventos:** `org.service_account.token.create`, `org.service_account.token.delete`, `org.service_account.token.rotate`, `org.service_account.token.update`, `org.service_account.token.s3_credential.create`, `org.service_account.token.s3_credential.delete`
### Aplicaciones de OAuth
- **Gestión de aplicaciones OAuth** — Creación, actualizaciones (nombre, URL, ámbitos o caducidad de token) y eliminación de [aplicaciones OAuth](./oauth#organization-owned-oauth-apps) propiedad de la organización, incluida su [aplicación de intercambio de tokens](./oauth#token-exchange-for-organizations-rfc-8693), y transferencias de una aplicación personal de un miembro a la organización. Los cambios de logotipo no se registran.
- **Eventos:** `oauth.app.create`, `oauth.app.update`, `oauth.app.delete`, `oauth.app.move`
- **Secreto del cliente** — Rotación del secreto del cliente (o adición de uno a una aplicación pública), eliminación y expiración del secreto por parte de Hugging Face.
- **Eventos:** `oauth.app.secret.rotate`, `oauth.app.secret.delete`, `oauth.app.secret.expire`
- **Emisión de tokens** — Tokens emitidos a los miembros a través de la aplicación [Token Exchange](./oauth#token-exchange-for-organizations-rfc-8693) de la organización.
- **Evento:** `oauth.token`
### Gestión de contenido y recursos
- **Administración del repositorio** — Creación, eliminación, movimiento, deshabilitación/rehabilitación, configuración de duplicación, eliminación de DOI, asignación de grupo de recursos y configuración general del repositorio (visibilidad, control de acceso, discusiones, etc.). También eliminación de archivos LFS.
- **Eventos:** `repo.create`, `repo.delete`, `repo.move`, `repo.disable`, `repo.removeDisable`, `repo.duplication`, `repo.delete_doi`, `repo.update_resource_group`, `repo.update_settings`, `repo.delete_lfs_file`
- **Colecciones** — Creación y eliminación de colecciones.
- **Eventos:** `collection.create`, `collection.delete`
- **Seguridad del repositorio** — Secretos y variables (agregar, actualizar y eliminar de forma individual o masiva).
- **Eventos (secrets):** `repo.add_secret`, `repo.update_secret`, `repo.remove_secret`, `repo.add_secrets`, `repo.remove_secrets`
- **Eventos (variables):** `repo.add_variable`, `repo.update_variable`, `repo.remove_variable`, `repo.add_variables`, `repo.remove_variables`
- **Configuración de Spaces** — Cambios de nivel de almacenamiento, actualizaciones de hardware (flavor) y ajustes del tiempo de suspensión.
- **Eventos:** `spaces.add_storage`, `spaces.remove_storage`, `spaces.update_hardware`, `spaces.update_sleep_time`
### Grupos de recursos
- **Administración de grupos de recursos** — Creación, eliminación y cambios de configuración.
- **Eventos:** `resource_group.create`, `resource_group.delete`, `resource_group.settings`
- **Miembros del grupo de recursos** — Agregar y eliminar usuarios, y cambios de rol.
- **Eventos:** `resource_group.add_users`, `resource_group.remove_users`, `resource_group.change_role`
- **Invitaciones a grupos de recursos** — Invitar a usuarios externos a la organización a un grupo de recursos y revocar esas invitaciones.
- **Eventos:** `resource_group.invite_user`, `resource_group.invite.revoke`
### Trabajos y trabajos programados
- **Jobs** — Creación (p. ej., en un Space) y cancelación de jobs.
- **Eventos:** `jobs.create`, `jobs.cancel`
- **Tareas programadas** — Crear, eliminar, reanudar, suspender y ejecutar tareas.
- **Eventos:** `scheduled_job.create`, `scheduled_job.delete`, `scheduled_job.resume`, `scheduled_job.suspend`, `scheduled_job.run`
### Facturación e integración con la nube
- **Pagos y clientes** — Actualización, vinculación y eliminación de métodos de pago; creación de cuentas de cliente.
- **Eventos:** `billing.update_payment_method`, `billing.create_customer`, `billing.remove_payment_method`
- **Marketplaces en la nube** — vinculación y desvinculación de los marketplaces de AWS y GCP, y aprobación del marketplace.
- **Eventos:** `billing.aws_add`, `billing.aws_remove`, `billing.gcp_add`, `billing.gcp_remove`, `billing.marketplace_approve`
- **Suscripciones** — Inicio, renovación, cancelación, reactivación y actualización de suscripciones (incluidos los detalles del plan y del contrato).
- **Eventos:** `billing.start_subscription`, `billing.renew_subscription`, `billing.cancel_subscription`, `billing.un_cancel_subscription`, `billing.update_subscription`, `billing.update_subscription_plan`, `billing.update_subscription_contract_details`
## Referencia de eventos
La lista anterior cubre todos los tipos de eventos mostrados en la interfaz de usuario y la exportación del registro de auditoría. Los nombres de los eventos siguen el patrón `scope.action`; los ámbitos incluyen `org`, `repo`, `collection`, `spaces`, `resource_group`, `jobs`, `scheduled_job`, `oauth` y `billing`. La propia acción de exportación se registra como `org.audit_log.export`, pero ese evento no se incluye en la vista predeterminada del registro de auditoría.