
Hub documentation
Seguridad de la red
Seguridad de la red
Esta función forma parte del plan Enterprise Plus.
Define los rangos de IP de tu organización
Puede listar las direcciones IP del tráfico saliente de su organización para aplicar el acceso autenticado a Hugging Face desde su red corporativa.
Los rangos de direcciones IP salientes se definen en formato CIDR. Por ejemplo, 52.219.168.0/24 o 2600:1f69:7400::/40.
Puedes agregar varios rangos a la vez ingresándolos separados por espacios o saltos de línea. Cada rango se lista individualmente y puedes eliminar cualquier rango de la lista.


Una vez que los administradores de la organización configuren los “Organization IP Ranges” en la configuración de Network Security, se requiere una verificación manual, realizada conjuntamente por los Solution Engineers de Hugging Face y los administradores de la organización, para que la configuración “Require login for users in your IP ranges” esté disponible.
Cada rango de IP en la lista muestra una insignia de estado para que puedas ver qué rangos están actualmente aplicados o pendientes de validación.
Una vez que los “Organization IP Ranges” se hayan verificado manualmente y los administradores de la organización hayan activado tanto “Restrict organization access to your IP ranges only” como “Require login for users in your IP ranges”, se aplica el siguiente flujo:
- Cuando un usuario llega a la plataforma, se comprueba su dirección IP.
- Si la IP se encuentra dentro de los rangos definidos por la organización, el usuario debe autenticarse (mediante el SSO de la organización, si está habilitado).
- Una vez autenticado, la Content Access Policy determina a qué recursos puede acceder el usuario.
Límites de tasa más altos de Hub
La mayoría de las acciones en el Hub tienen límites; por ejemplo, los usuarios están limitados a crear un número determinado de repositorios por día. Enterprise Plus otorga automáticamente a tus usuarios límites de tasa altos para cada acción.
Además, al habilitar la opción “Higher Hub Rate Limits”, tu organización puede beneficiarse de los límites de tasa HTTP más altos en la API de Hub, lo que permite descargas de grandes volúmenes de modelos o conjuntos de datos.
Para obtener más información sobre los límites de tasa, consulte la documentación de Hub Rate limits.

Restringir el acceso a la organización solo a tus rangos de IP
Esta opción restringe el acceso a los recursos de tu organización únicamente a las solicitudes que provienen de tus rangos de IP definidos. Nadie puede acceder a los recursos de tu organización desde fuera de tus rangos de IP. Las reglas también se aplican a los tokens de acceso. Cuando se habilita, esta opción desbloquea ajustes de seguridad adicionales anidados a continuación.
Para los flujos de trabajo automatizados que se ejecutan fuera de su red corporativa, puede eximir a un token de cuenta de servicio individual de estas restricciones y de la Política de Acceso al Contenido.
Requiere inicio de sesión para usuarios en tus rangos de IP
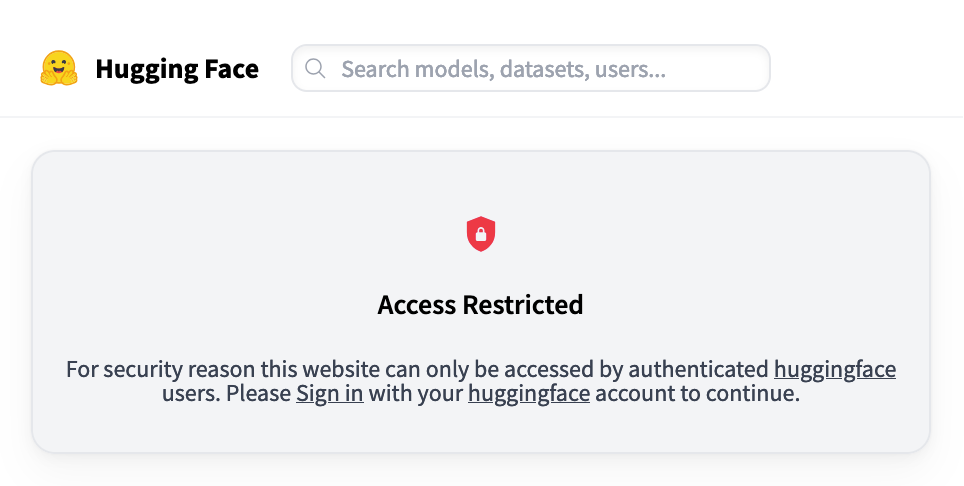
Cuando esta opción está habilitada, cualquier persona que visite Hugging Face desde su red corporativa debe iniciar sesión y pertenecer a su organización (requiere una verificación manual cuando los rangos de IP han cambiado). Si está habilitada, puede definir opcionalmente una política de acceso al contenido.
Todas las páginas públicas mostrarán el siguiente mensaje si el acceso no está autenticado:
Política de acceso al contenido
Defina una política de acceso a contenido de gran granularidad bloqueando contenido específico del Hugging Face Hub.
Por ejemplo, puedes bloquear el acceso de los miembros de tu organización a Spaces. Cuando los usuarios de tu organización naveguen hacia contenido bloqueado, se les mostrará la siguiente página:


Para definir contenido bloqueado, agregue reglas que apunten a un tipo de repositorio, una organización, un repositorio específico o una combinación, como un tipo de repositorio dentro de una organización determinada (p. ej., todos los Spaces de una organización específica).


El campo Siempre permitido le permite definir excepciones a las reglas de bloqueo. Puede dirigirse a contenido que debe permanecer accesible incluso cuando una regla de bloqueo aplicaría de otro modo.
Mantener los metadatos del repositorio visibles
Por defecto, cuando un repositorio está bloqueado por la Content Access Policy, el repositorio completo se vuelve inaccesible. Active la opción “Keep repository metadata visible” para bloquear solo el contenido de un repositorio y mantener su metadatos visibles.
Cuando esta opción está habilitada, los repositorios bloqueados siguen mostrando su metadatos (tarjeta del repositorio, perfil y páginas de listado), y solo se bloquea su contenido: descargas de archivos, el visor de conjuntos de datos, la ejecución de Spaces y la inferencia de modelos.
Gestionar la seguridad de la red a través de la API
Puedes leer y actualizar los ajustes de seguridad de red de tu organización de forma programática a través de la API de Hub.
Referencia de OpenAPI:
- GET /api/organizations/
/settings/network-security - PATCH /api/organizations/
/settings/network-security